Un PID identifica un proceso dentro del sistema. Linux permite crear un namespace de PID para que un proceso y sus descendientes tengan una vista aislada de los identificadores.
Un proceso hijo con su propia vista
Al crear un proceso con fork, el hijo obtiene un identificador distinto dentro del mismo espacio de procesos. Con clone y el indicador CLONE_NEWPID, el proceso hijo inicia, en cambio, una jerarquía de PIDs propia.
Desde dentro de ese namespace, el primer proceso aparece como PID 1. Fuera de él, el sistema anfitrión sigue asignándole su PID normal. El mismo proceso puede, por tanto, tener identificadores diferentes según desde qué namespace se observe.
Qué significa el aislamiento
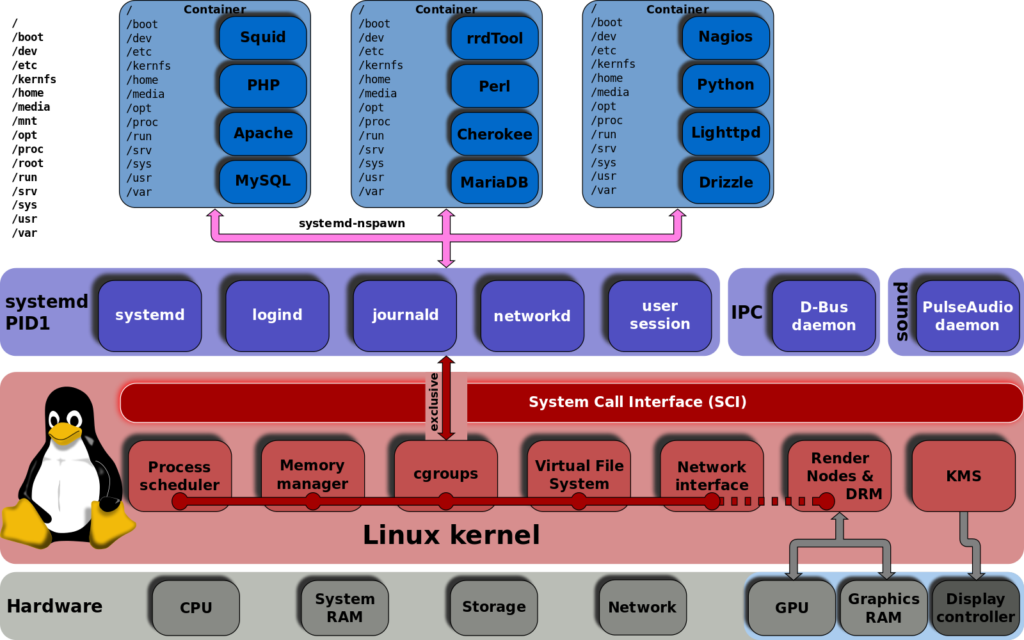
El kernel contextualiza las operaciones sobre procesos de acuerdo con el namespace desde el que se realizan. Esto permite ejecutar árboles de procesos aislados y es una de las piezas que usan los contenedores.
El aislamiento de PID no crea por sí solo un contenedor seguro: se combina con otros namespaces, controles de recursos y políticas de seguridad.
Siguiente parte
En la segunda parte de la serie veremos el namespace UTS y cómo permite asignar un hostname propio a un grupo de procesos.